L’intelligence artificielle prend une place de plus en plus importante dans notre quotidien. Elle permet d’apprendre, de travailler plus efficacement, de résoudre des problèmes et de développer de nouvelles technologies.
Mais une question devient essentielle : jusqu’où doit-on laisser aller l’intelligence artificielle ?
Car si cette technologie peut être extrêmement utile, elle peut également être détournée par des personnes mal intentionnées.
Quand l’intelligence artificielle devient un outil dangereux
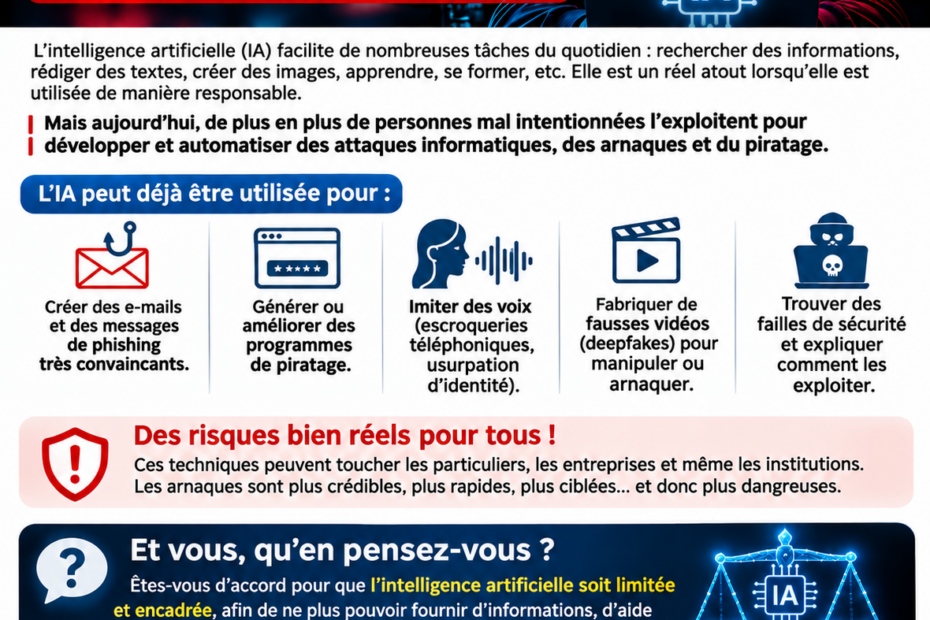
Aujourd’hui, certaines personnes cherchent à utiliser l’IA pour faciliter des activités malveillantes.
Par exemple :
- Créer des e-mails frauduleux particulièrement convaincants.
- Fabriquer de faux sites Internet pour récupérer des informations personnelles.
- Développer ou améliorer des logiciels malveillants.
- Rechercher des failles informatiques dans le but de pirater des systèmes.
- Usurper une identité à l’aide de fausses voix, images ou vidéos.
- Automatiser certaines tentatives d’escroquerie et de manipulation.
Ces pratiques existaient déjà avant l’intelligence artificielle. Mais l’IA peut rendre certaines d’entre elles plus rapides, plus accessibles et plus difficiles à détecter.
Une IA doit-elle répondre à toutes les demandes ?
Imaginons qu’une personne demande à une intelligence artificielle de lui expliquer comment accéder illégalement à l’ordinateur d’un particulier, voler des identifiants ou fabriquer une arnaque convaincante.
Une IA devrait-elle fournir les instructions nécessaires simplement parce qu’on les lui demande ?
À notre avis, non.
Une intelligence artificielle doit pouvoir expliquer les risques informatiques, aider à sécuriser un ordinateur, identifier des vulnérabilités et accompagner les professionnels dans leur travail.
En revanche, elle ne devrait pas fournir une assistance directement destinée à voler des données, compromettre des appareils ou tromper des victimes.
La difficulté est de faire la distinction entre une utilisation légitime, comme un audit de sécurité autorisé, et une demande clairement malveillante.
Protéger sans empêcher les bonnes utilisations
Limiter certaines réponses de l’IA ne signifie pas interdire cette technologie.
Un technicien informatique doit pouvoir apprendre à protéger un réseau, comprendre le fonctionnement d’une attaque et analyser un logiciel suspect.
Un particulier doit pouvoir obtenir des conseils pour protéger ses comptes et reconnaître une tentative de fraude.
La limite devrait se situer entre aider à comprendre et protéger, et aider concrètement à nuire.
Il faut également reconnaître qu’aucune protection technique ne sera parfaite. Les systèmes d’IA doivent être améliorés continuellement pour réduire les détournements, sans bloquer inutilement les usages légitimes.
Notre avis — IT-Solutions-Online
Nous sommes favorables au développement de l’intelligence artificielle et aux possibilités qu’elle offre.
Mais nous pensons également que les systèmes d’IA doivent intégrer des limites de sécurité claires, particulièrement lorsqu’une demande vise manifestement à pirater, escroquer, voler des informations ou porter préjudice à autrui.
La technologie doit rester un outil au service des utilisateurs, et non devenir un moyen de faciliter les activités criminelles.
Et vous, qu’en pensez-vous ?
Êtes-vous d’accord pour que les intelligences artificielles soient limitées lorsqu’il s’agit de fournir des instructions permettant de pirater des systèmes, créer des arnaques ou nuire à d’autres personnes ?
Si vous êtes d’accord avec cette position, cliquez sur le pouce vert vers le haut 👍 de cet article !
Votre pouce vers le haut permettra d’exprimer votre soutien à une intelligence artificielle plus responsable et mieux encadrée.
Ce pouce vers le haut est une manière de donner votre avis, et non un vote officiel ou un sondage représentatif.
IT-Solutions-Online — Pour une technologie utile, responsable et au service de tous.
Actualisation du 15 novembre 2026
Le débat sur l’encadrement de l’intelligence artificielle prend une nouvelle dimension.
Le 12 novembre 2026, plusieurs associations américaines ont engagé une action en justice demandant le gel du développement des modèles d’IA les plus avancés, notamment chez OpenAI, Google et Anthropic.
Cette démarche rejoint certaines préoccupations évoquées dans notre article, notamment la sécurité des utilisateurs et la nécessité d’un encadrement responsable.
Il s’agit à ce stade d’une demande judiciaire, et non d’une décision de justice.
Source : Reuters, 12 novembre 2026.